Samedi 19 décembre 2020, à 8h00, nous avons constaté qu’une attaque de type spoofing visait le Comptoir de Toamasina : des courriels envoyés en notre nom à des personnes qui ne sont pas nos clientes. Je tiens à être transparent avec vous. Moi, Arnaud Sion, créateur du Comptoir en 2010, je vis au Brésil depuis 2015, mais je suis cette affaire heure par heure avec l’équipe. Dans cet article, je vous explique ce qui s’est passé, ce qu’est vraiment le spoofing, comment reconnaître un faux message ou un faux site, que faire si vous avez cliqué, et les protections qu’une petite entreprise comme la nôtre peut mettre en place.
- › Nous sommes victimes d’une attaque informatique
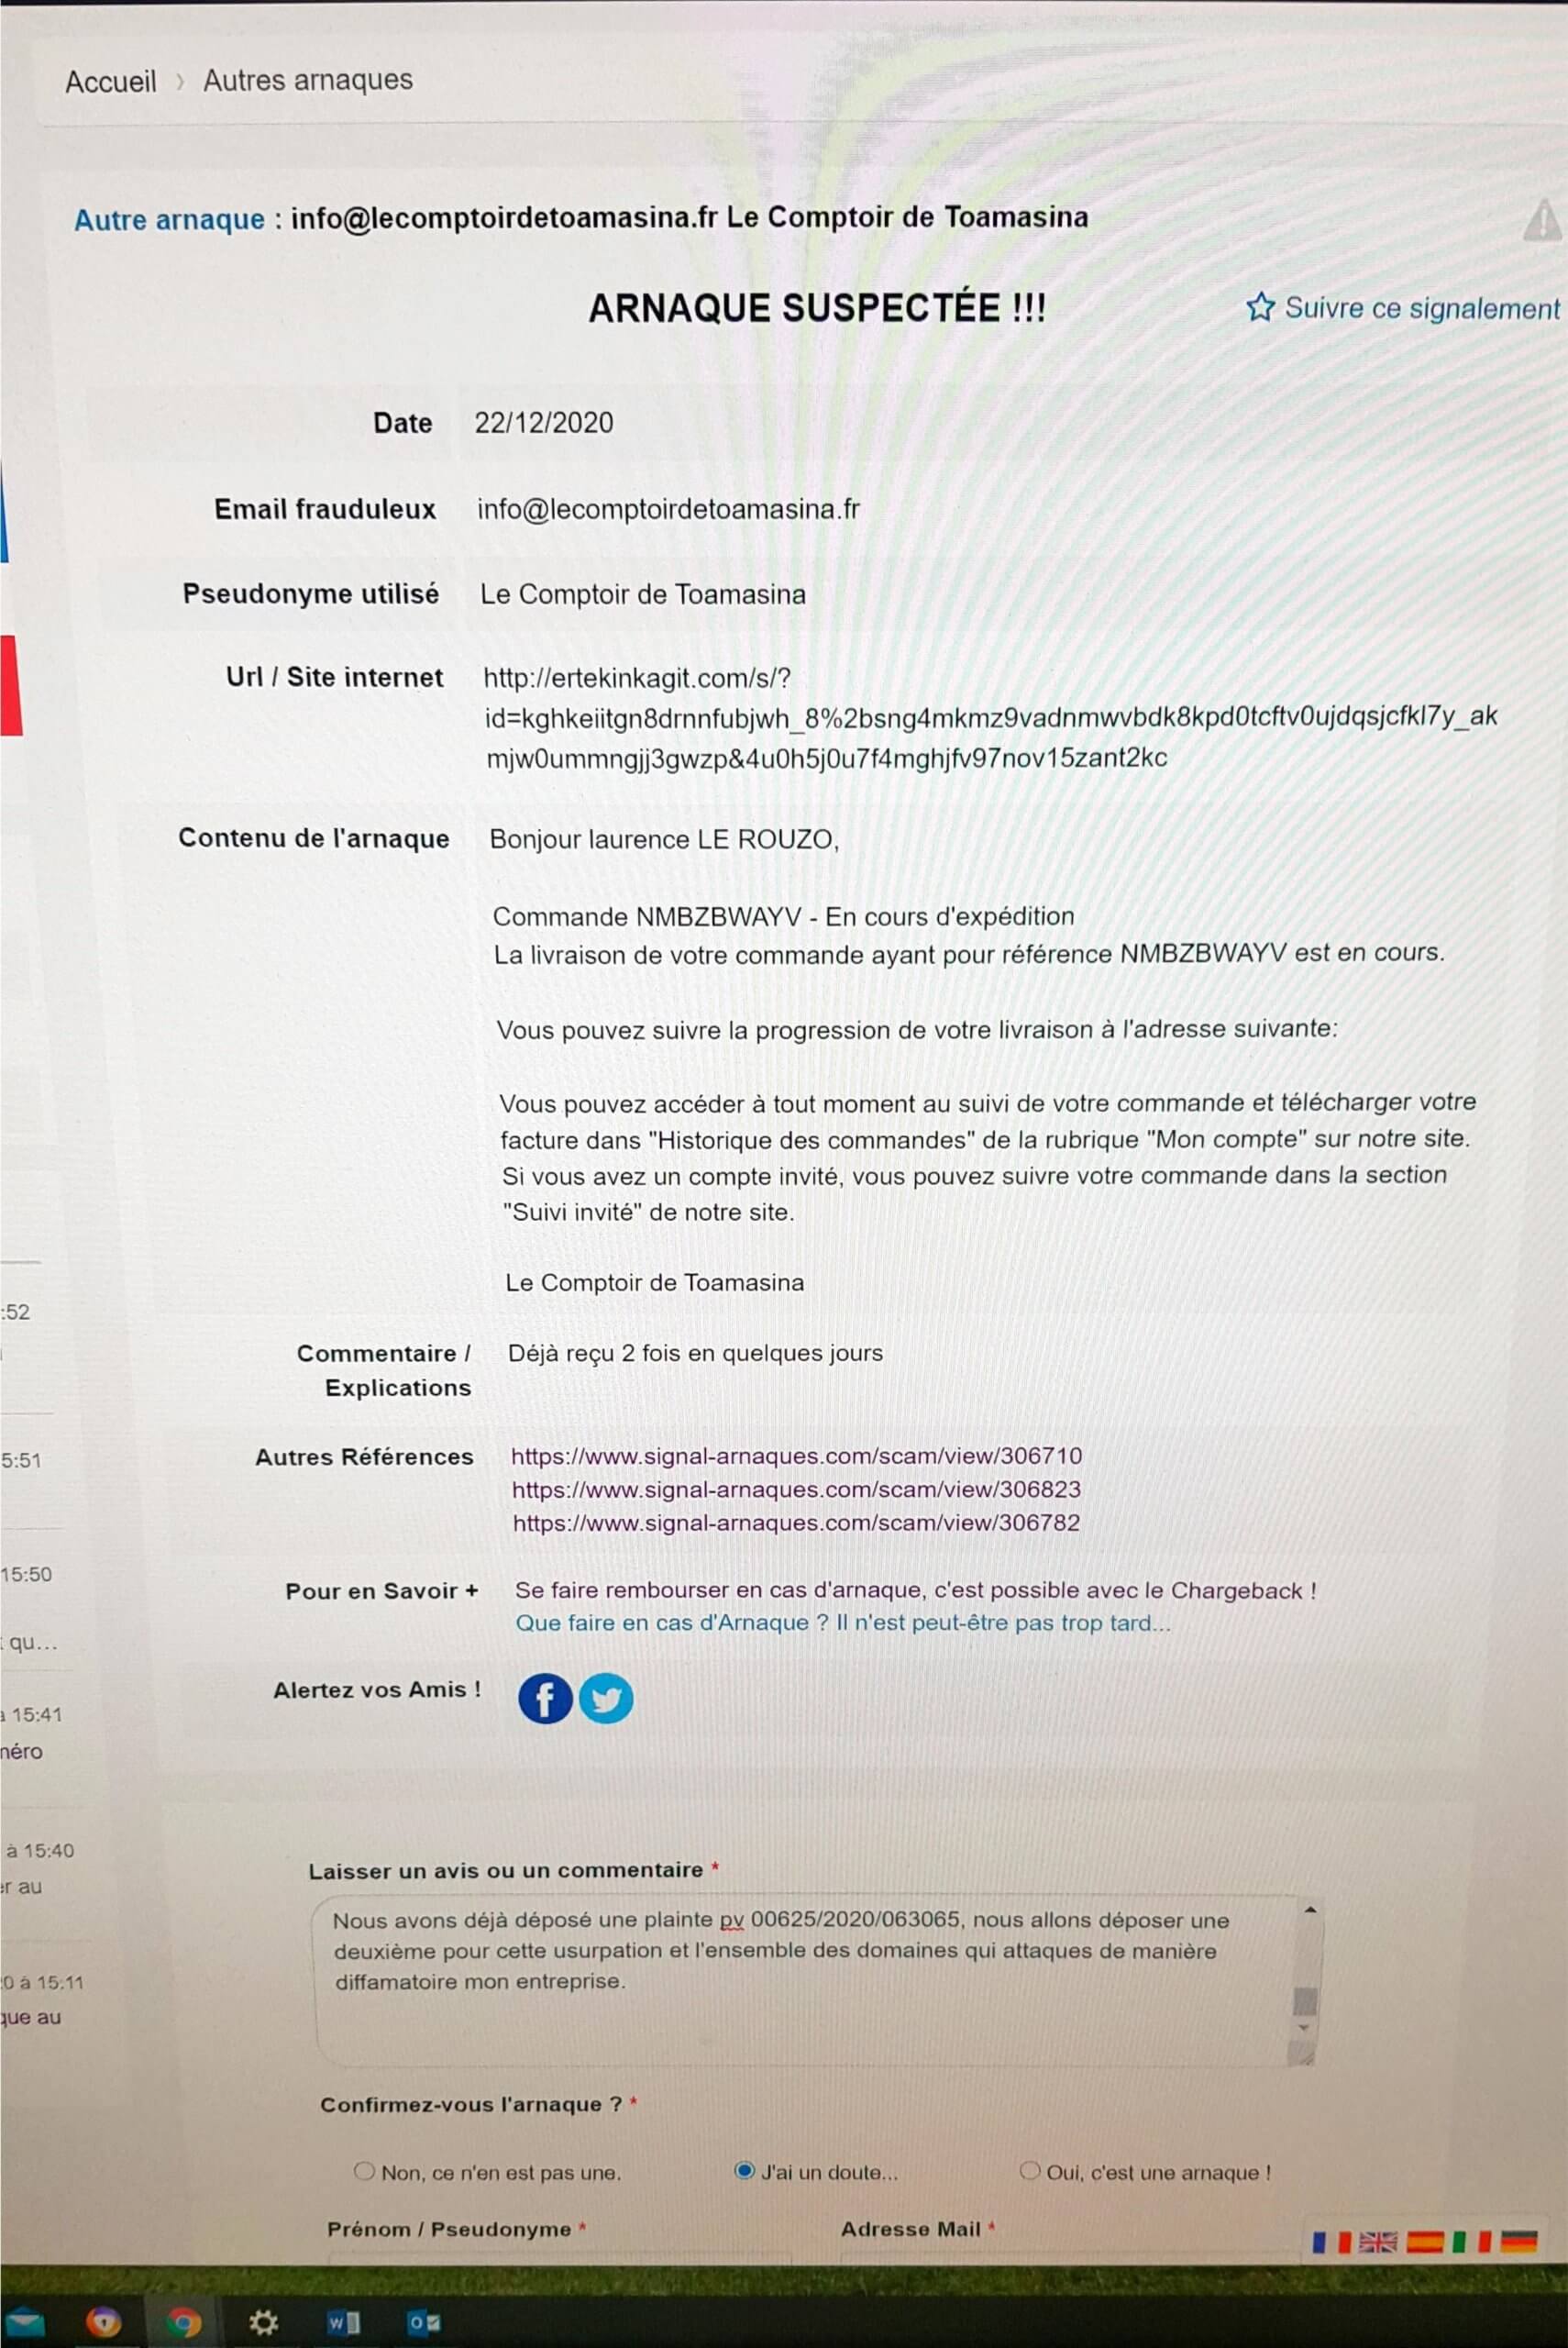
- › Les mails ne sont pas issus de nos serveurs mais usurpent notre identité
- › Qu’est-ce que le spoofing ?
- › L’objectif du spoofing peut être double
- › Ce qu’il faut retenir
- › Comment le spoofing touche un petit e-commerçant
- › Trois formes d’usurpation comparées
- › Comment reconnaître un faux message ou un faux site
- › Le seul site officiel : lecomptoirdetoamasina.fr
- › Vous avez reçu un faux mail ou cliqué : que faire ?
- › Ce qu’une entreprise peut mettre en place
- › Vous n’êtes pas client au Comptoir de Toamasina ?
- › Mise à jour
- › Mon verdict
- › Vos questions fréquentes
Nous sommes victimes d’une attaque informatique
Nous sommes victimes d’une attaque informatique par génération de courriels à destination de non-clients. Concrètement, des milliers de personnes ont reçu des messages qui semblaient venir du Comptoir de Toamasina, alors qu’elles ne nous avaient jamais rien commandé.
Beaucoup d’entre elles nous ont écrit, inquiètes ou agacées, et c’est bien normal. Recevoir un courriel d’une boutique inconnue, avec un nom d’expéditeur qui paraît authentique, a de quoi surprendre. C’est justement le but de ce type d’attaque : utiliser la confiance qu’inspire un nom connu pour pousser le destinataire à ouvrir, à cliquer ou à répondre.
Je veux être clair dès le départ : le site, les commandes et les paiements de nos clients n’ont pas été touchés. Les vérifications que nous avons menées dès le samedi matin, puis celles de notre prestataire, l’ont confirmé.
Les mails ne sont pas issus de nos serveurs mais usurpent notre identité
Les mails ne sont pas issus de nos serveurs mais usurpent notre identité. C’est toute la différence entre un piratage et une usurpation :
- ›lors d’un piratage, quelqu’un s’introduit dans un système (un serveur, une boîte mail, une base de clients) et en prend le contrôle ;
- ›lors d’une usurpation, personne n’entre chez nous : l’attaquant envoie des messages depuis ses propres machines, en inscrivant notre nom ou notre adresse comme expéditeur.
C’est un peu comme si quelqu’un postait des lettres en écrivant notre adresse au dos de l’enveloppe. La lettre ne sort pas de notre bureau, mais le destinataire croit qu’elle vient de nous.
Nous tenons à rassurer nos clients : les modules de paiement sont externalisés auprès d’institutions financières de premier plan et protégés par la technologie 3D Secure. Vos coordonnées bancaires ne transitent pas par nos serveurs et ne sont pas stockées chez nous. Le 3D Secure ajoute en plus une validation par votre banque (code reçu par SMS ou validation dans l’application bancaire) au moment du paiement.
Qu’est-ce que le spoofing ?
Le spoofing, c’est une usurpation de l’identité d’une personne, voire d’une entreprise. Le mot anglais to spoof signifie « parodier » ou « duper ». Dans la grande majorité des cas, un spam indique une adresse d’expéditeur falsifiée, choisie pour mettre en confiance la personne qui reçoit le message, notamment dans les fraudes de type « phishing » (hameçonnage).
Un e-mail forgé, ou « spoofé », reprend ainsi la véritable adresse d’un expéditeur sans que celui-ci ait envoyé le message. Les fraudes les plus avancées collectent au préalable des informations sur l’entreprise ciblée (son logo, ses produits, le ton de ses messages) pour rendre l’escroquerie plus crédible. On parle alors d’ingénierie sociale.
Le spoofing prend plusieurs formes :
- ›l’usurpation d’adresse e-mail : le nom et l’adresse de l’expéditeur sont falsifiés pour ressembler à ceux d’une marque ;
- ›l’usurpation de nom de domaine : l’attaquant enregistre une adresse presque identique (une lettre changée, un tiret ajouté, une autre extension) pour tromper l’œil ;
- ›l’usurpation de site : une copie d’un site connu, hébergée sur un faux domaine, qui sert à récupérer des identifiants ou des numéros de carte ;
- ›l’usurpation d’identité de marque : faux profils sur les réseaux sociaux, faux avis, fausses publicités qui reprennent le nom et le logo d’une entreprise ;
- ›l’usurpation d’adresse IP : une technique réseau qui consiste à falsifier l’adresse d’origine des paquets envoyés sur Internet, pour masquer la provenance d’une attaque.
L’objectif du spoofing peut être double
L’objectif du spoofing peut être double. D’un côté, l’attaquant masque sa propre identité : en se cachant derrière le nom d’un autre, il brouille la source de l’attaque et rend le filtrage plus difficile. De l’autre, il profite de la réputation de celui qu’il imite : un message qui semble venir d’une boutique connue a plus de chances d’être ouvert.
Selon les cas, le but final peut être :
- ›de récupérer des identifiants, des mots de passe ou des données bancaires ;
- ›de faire télécharger une pièce jointe piégée ;
- ›d’inonder des boîtes mail de spam ;
- ›ou, tout simplement, de nuire à l’image d’une entreprise en la faisant passer pour un spammeur.
Dans notre cas, le préjudice est très grand et l’attaque vise à détériorer l’image de notre entreprise. Pour un artisan du goût qui a construit sa réputation pendant dix ans sur la confiance, c’est sans doute ce dernier point qui fait le plus mal.
Ce qu’il faut retenir
Voici, heure par heure, ce que nous avons constaté et fait depuis le début de l’attaque :
- ›Samedi 19/12/2020, 8h00 : nous avons constaté l’attaque de spoofing.
- ›8h33 : nous avons effectué l’ensemble des tests sur nos serveurs, avec un résultat négatif au niveau du piratage.
- ›Notre serveur n’a envoyé que 60 mails en 12 heures, soit 4 par commande, donc uniquement en relation avec notre activité.
- ›Nous avons répondu à l’ensemble des internautes par courriel et par téléphone.
- ›Une plainte a été déposée à la police.
- ›Un changement complet des mots de passe et une régénération des DNS ont été effectués.
- ›18h00 : notre prestataire nous a confirmé que notre serveur et notre site internet étaient hors de cause.
- ›20h00 : nous avons découvert que 90 % des courriels provenaient du même opérateur.
- ›Dimanche 20/12 : nous avons répondu à 2 000 courriels. Nous allons compléter notre plainte lundi avec les nouvelles informations recueillies.
Nous compléterons la plainte auprès des services de police à la suite de nos résultats d’identification. Une vidéo est en ligne sur notre chaîne YouTube Le Comptoir de Toamasina pour vous montrer l’attaque :

Comment le spoofing touche un petit e-commerçant
On imagine souvent que seules les grandes banques ou les grands sites marchands sont visés. C’est faux. Une petite boutique en ligne est même une cible commode : son nom inspire confiance à ses clients, mais elle n’a pas toujours une équipe dédiée à la sécurité.
Pour un petit e-commerçant, les conséquences sont très concrètes :
- ›l’image de marque : des inconnus associent votre nom à du spam ou à une tentative d’escroquerie ;
- ›le temps : il faut répondre à chaque message inquiet, et nous en avons reçu des milliers en un week-end ;
- ›la délivrabilité : quand des milliers de faux messages circulent sous votre nom, les messageries peuvent se méfier de vos vrais courriels (confirmations de commande, suivis de colis) et les classer en indésirables ;
- ›la confiance des clients fidèles : même s’ils ne sont pas touchés, ils s’interrogent.
C’est pour cela que nous avons choisi de tout expliquer publiquement, plutôt que de laisser les rumeurs circuler.
Trois formes d’usurpation comparées
Ma lecture des risques, échelle indicative de 0 à 5
Le radar compare trois formes d’usurpation qu’un client peut rencontrer, selon le risque qu’elles font courir. Le spoofing e-mail est le plus fréquent et souvent assez facile à repérer si l’on regarde l’adresse réelle de l’expéditeur. Le faux site d’hameçonnage est le plus dangereux pour votre argent et vos données, car il imite une page de connexion ou de paiement. L’usurpation d’avis ou de référencement (faux avis, fausses annonces reprenant un nom de marque) touche surtout l’image de l’entreprise et peut orienter un acheteur vers un mauvais site. C’est une lecture indicative, pas une mesure scientifique.
Comment reconnaître un faux message ou un faux site
Quelques réflexes suffisent à déjouer la plupart des tentatives. Prenez trente secondes avant de cliquer :
- ›Vérifiez l’adresse réelle de l’expéditeur, pas seulement le nom affiché. Sur téléphone, touchez le nom pour faire apparaître l’adresse complète. Une adresse étrange, sans rapport avec la marque, doit vous alerter.
- ›Vérifiez l’URL exacte avant de saisir quoi que ce soit. Notre seul site marchand officiel est lecomptoirdetoamasina.fr. Méfiez-vous des variantes : lettre doublée ou inversée, tiret ajouté, extension différente.
- ›Ne communiquez jamais vos identifiants ou vos données bancaires par e-mail, ni en réponse à un message. Aucune boutique sérieuse ne vous les demandera ainsi.
- ›Méfiez-vous des promotions trop belles : une remise énorme, un produit rare bradé, un cadeau inattendu sont des appâts classiques.
- ›Méfiez-vous de l’urgence : « votre compte sera supprimé », « paiement refusé », « dernière chance ». La pression sert à vous empêcher de réfléchir.
- ›Repérez les fautes, les tournures maladroites, un logo flou ou une mise en page approximative.
- ›N’ouvrez pas les pièces jointes inattendues, surtout les fichiers compressés ou les documents qui demandent d’activer des macros.
Un courriel inattendu, une urgence, une promotion trop belle : autant de signaux d’alerte avant de cliquer
Le seul site officiel : lecomptoirdetoamasina.fr
Depuis 2010, le Comptoir de Toamasina vend ses vanilles, poivres, épices et thés sur un seul site marchand : lecomptoirdetoamasina.fr. Le blog sur lequel vous lisez cet article, blog.lecomptoirdetoamasina.fr, est un sous-domaine du même nom : il sert à partager mes explications et mes recettes, pas à encaisser des paiements.
Quand vous passez commande, vérifiez trois choses : l’adresse dans la barre du navigateur, le cadenas qui indique une connexion chiffrée (HTTPS), et la page de paiement de la banque avec la validation 3D Secure. Attention, le cadenas seul ne prouve pas qu’un site est honnête : un faux site peut lui aussi en afficher un. C’est bien l’adresse exacte qui compte.
Si vous voulez en savoir plus sur la maison et sur mon métier, je vous raconte mon parcours dans chercheur d’épices et de vanille.

La boutique officielle du Comptoir de Toamasina : vérifiez toujours l’adresse lecomptoirdetoamasina.fr
Vous avez reçu un faux mail ou cliqué : que faire ?
Si vous avez simplement reçu le message, ne cliquez sur rien, ne répondez pas et supprimez-le. Vous pouvez aussi le signaler, ce qui aide à bloquer les campagnes suivantes. Si vous avez cliqué ou saisi des informations, agissez vite, dans cet ordre :
- ›Prévenez votre banque immédiatement si vous avez communiqué un numéro de carte ou des codes : elle pourra faire opposition et surveiller les opérations.
- ›Changez vos mots de passe, en commençant par celui de votre messagerie, puis ceux des comptes qui utilisent le même mot de passe. Activez la double authentification quand elle est proposée.
- ›Signalez le courriel frauduleux sur signal-spam.fr, la plateforme française de signalement des spams et de l’hameçonnage.
- ›Signalez un contenu ou un site illicite sur Pharos (internet-signalement.gouv.fr), la plateforme officielle du ministère de l’Intérieur.
- ›Consultez cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes : vous y trouverez des fiches pratiques et un parcours pour être orienté vers la bonne aide.
- ›Pour un SMS frauduleux, transférez-le gratuitement au 33700.
- ›Déposez plainte si vous avez subi un préjudice, en conservant les messages, captures d’écran et relevés bancaires.
La pyramide de protection contre le spoofing : repérer, vérifier, signaler
Ce qu’une entreprise peut mettre en place
Aucune entreprise ne peut empêcher totalement quelqu’un d’écrire son nom sur un faux courriel. En revanche, elle peut rendre ces faux messages beaucoup plus faciles à détecter et à bloquer par les messageries. Voici les protections principales, expliquées simplement :
- ›SPF (Sender Policy Framework) : un enregistrement publié dans le DNS du nom de domaine, qui liste les serveurs autorisés à envoyer des courriels pour ce domaine.
- ›DKIM (DomainKeys Identified Mail) : une signature numérique ajoutée aux courriels envoyés, que la messagerie du destinataire peut vérifier pour s’assurer que le message vient bien du domaine et n’a pas été modifié.
- ›DMARC : une règle publiée par le propriétaire du domaine, qui indique aux messageries quoi faire d’un message qui échoue aux contrôles SPF et DKIM (le laisser passer, le mettre en indésirables ou le rejeter), et qui permet de recevoir des rapports sur les envois frauduleux.
- ›La surveillance des noms de domaine : repérer l’enregistrement d’adresses qui ressemblent à la sienne, et réserver soi-même les variantes les plus évidentes.
- ›Le dépôt de plainte : l’usurpation d’identité numérique est un délit prévu par l’article 226-4-1 du Code pénal. Porter plainte permet d’ouvrir une enquête et de documenter le préjudice.
- ›La communication avec les clients : expliquer ce que l’entreprise ne demandera jamais par e-mail, et publier rapidement une information claire en cas d’attaque, comme nous le faisons ici.
De notre côté, nous avons changé l’ensemble des mots de passe, régénéré nos DNS et travaillé avec notre prestataire pour renforcer l’authentification de nos envois.
Vous n’êtes pas client au Comptoir de Toamasina ?
Vous n’êtes pas client au Comptoir de Toamasina et vous avez reçu un message à notre nom ? Vous pouvez supprimer les mails, en ne cliquant sur aucun lien et en n’ouvrant aucune pièce jointe. Vous n’avez rien d’autre à faire, sauf si vous souhaitez le signaler sur signal-spam.fr.
Nous ne vous avons pas inscrit à une liste de diffusion et nous n’avons pas acheté votre adresse. Ces messages ne viennent pas de nous. Nous sommes sincèrement désolés pour le désagrément, et nous remercions toutes les personnes qui ont pris le temps de nous prévenir : vos signalements nous ont aidés à comprendre l’ampleur de l’attaque.
Une question, un problème ? Prenez contact avec nous depuis la page de contact du site officiel lecomptoirdetoamasina.fr. Et si la vanille vous intéresse vraiment, je vous explique comment éviter les vraies arnaques du métier dans les pièges de conservation de la vanille et comment bien choisir sa vanille.
Mise à jour
Cet article date de décembre 2020. Depuis, les règles du courrier électronique se sont durcies, et c’est une bonne nouvelle pour tout le monde. En 2024, les grandes messageries grand public ont commencé à exiger des expéditeurs de gros volumes qu’ils authentifient leurs envois avec SPF, DKIM et DMARC : les faux messages qui usurpent un domaine bien protégé ont donc plus de mal à arriver en boîte de réception.
Côté victimes, le dispositif cybermalveillance.gouv.fr reste la porte d’entrée pour être orienté, et le 17Cyber, lancé fin 2024, permet aux particuliers et aux entreprises d’obtenir une aide en ligne en cas de cyberattaque ou d’escroquerie. Les conseils de cet article restent valables : vérifier l’expéditeur et l’adresse du site, ne jamais donner ses codes par e-mail, et signaler.
Pour commander en toute sécurité, passez toujours par le site officiel : toutes mes vanilles et toutes mes épices du monde.
Mon verdict : le spoofing, une usurpation qu’on déjoue par de bons réflexes
Voici mon évaluation des protections contre le spoofing, critère par critère.